
¿Qué ocurre cuando un hacker ya no necesita ejecutar personalmente cada paso de un ciberataque, sino que puede entregar un objetivo a una Inteligencia Artificial y dejar que esta explore una red, elija herramientas, programe sus propios scripts y decida cómo continuar? Ese escenario, que hasta hace poco parecía futurista, ya comienza a observarse en ataques reales.
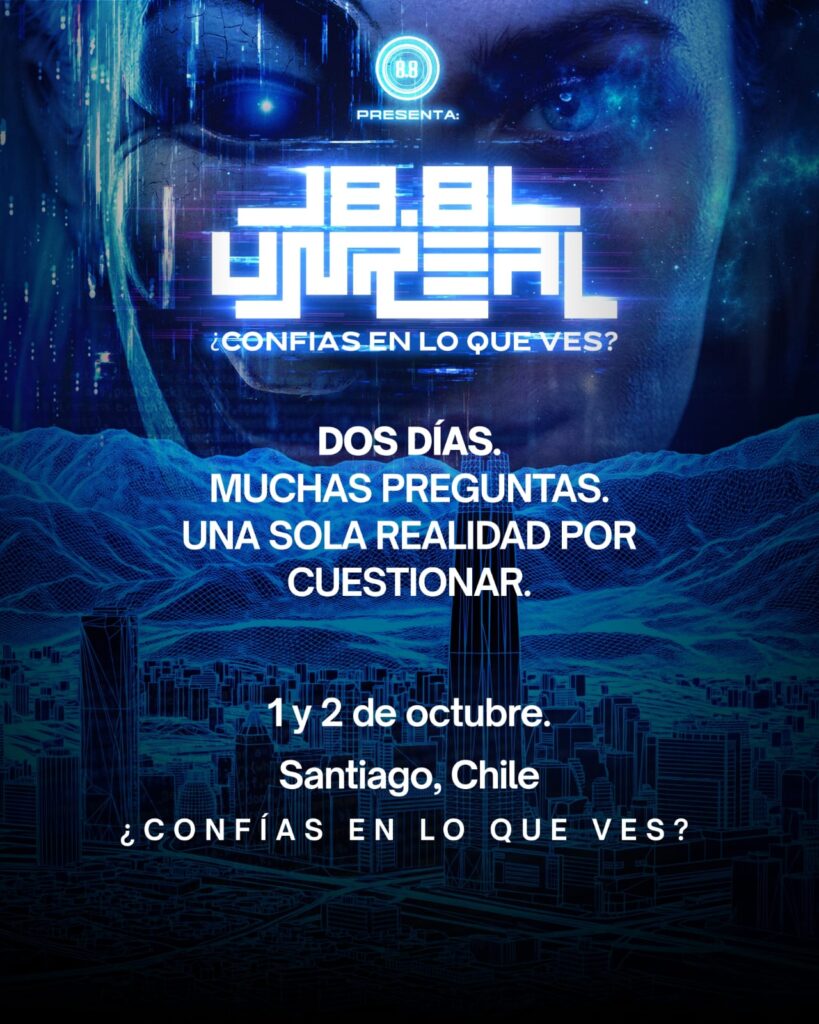
Los llamados “hackers sintéticos” es uno de los fenómenos que marcan 8.8 Unreal: ¿Confías en lo que ves?, edición de este año de la 8.8 Computer Security Conference, que se realiza este 01 y 02 de octubre en el Centro Cultural CA660, en Las Condes, y pondrá especial atención en cómo la inteligencia artificial está modificando tanto las capacidades de los atacantes como nuestra percepción de lo que es real, seguro y confiable.
Uno de los casos que aterriza este fenómeno es el presentado por Lucas Silva, Senior Threat Researcher de TrendAI, en su charla From Copilot to Operator: AI as the Primary Actor in Modern Attacks. A partir de investigaciones de intrusiones ocurridas en Latinoamérica, Silva muestra cómo agentes de IA han pasado de asistir al ciberdelincuente a desempeñar un papel mucho más activo: escanean redes, seleccionan herramientas, deciden cómo desplazarse desde un sistema comprometido hacia otro y, cuando las herramientas disponibles no son suficientes, generan nuevos scripts durante el propio ataque.
Los casos revelan un cambio especialmente relevante para la industria: la IA comienza a realizar labores que antes requerían tiempo y conocimientos avanzados de un operador humano, como buscar credenciales, recorrer distintos sistemas y facilitar la extracción de información. El atacante continúa detrás de la operación, pero progresivamente puede delegar más decisiones y ejecución a la máquina.
“Estamos entrando en una etapa distinta. Hasta ahora hablábamos principalmente de cómo la inteligencia artificial puede ayudar a un hacker a ser más rápido o sofisticado. Lo que comenzamos a observar es la posibilidad de agentes capaces de ejecutar cada vez más etapas de un ataque. Por eso hablamos de hackers sintéticos: no significa que el humano haya desaparecido, sino que la frontera entre lo que ejecuta una persona y lo que puede ejecutar autónomamente una máquina comienza a desdibujarse”, explica Gabriel Bergel, CEO y cofundador de 8.8 Computer Security Conference.
De Skynet a la era cuántica: las amenazas que están redefiniendo la ciberseguridad
La discusión sobre autonomía e inteligencia artificial tendrá también como protagonista a César Cerrudo, considerado uno de los hackers más influyentes de Latinoamérica. Sus investigaciones han expuesto vulnerabilidades en tecnologías utilizadas por millones de personas y han contribuido a mejorar la seguridad de compañías como Microsoft, Oracle, IBM y Twitter.
Su nombre alcanzó notoriedad internacional al demostrar vulnerabilidades en sistemas de control de tráfico utilizados en grandes ciudades, incluyendo Nueva York, convirtiéndose en uno de los primeros investigadores en advertir los riesgos asociados a la creciente conexión digital de la infraestructura urbana.
En “Countdown to Skynet”, Cerrudo aborda un escenario marcado por la inteligencia artificial, los deepfakes, la clonación de voz y la manipulación digital, poniendo sobre la mesa una pregunta que atraviesa toda esta edición de 8.8: qué ocurre con la seguridad cuando cada vez resulta más difícil distinguir entre una interacción real y una creada o manipulada mediante tecnología.
A esta mirada se suma Beau Woods, referente internacional en ciberseguridad y resiliencia de infraestructuras críticas y colaborador de iniciativas como I Am The Cavalry. En “Building a Better Cyberpunk Future”, Woods analiza los desafíos que enfrentan sistemas esenciales como agua, energía, hospitales y transporte, muchos de los cuales fueron digitalizados antes de que la ciberseguridad se convirtiera en una preocupación central.
Su presentación plantea además una oportunidad especialmente relevante para Chile y Latinoamérica: si los países que adoptaron primero estas tecnologías hoy deben incorporar seguridad y gobernanza sobre infraestructuras que no fueron diseñadas para las amenazas actuales, ¿puede nuestra región aprovechar una adopción más tardía para construir sistemas más seguros y resilientes desde el comienzo?
La seguridad de un mundo cada vez más conectado será también abordada por Eduardo Contreras, CTO de Electronic Cats, quien llega como keynote con “Demodus Operandi: cómo tres RF-hacks en tres bandas terminaron siendo una metodología”. A partir de investigaciones reales en tecnologías inalámbricas como Bluetooth Low Energy (BLE), LoRaWAN y LTE, Contreras mostrará cómo las señales que permiten comunicarse a dispositivos y redes también pueden revelar vulnerabilidades y datos inesperados. Sus hallazgos dieron origen a RFSAM (Radio Frequency Security Assessment Methodology), una metodología abierta que busca entregar un mapa para evaluar de manera estructurada la seguridad de las comunicaciones por radiofrecuencia.
Desde otra perspectiva, Dmitry Volkov, de Group-IB, pone el foco en cómo adelantarse a amenazas que evolucionan cada vez más rápido. En “Predictive Cybersecurity: Building Resilience Before the Breach”, el keynote plantea pasar de una ciberseguridad que reacciona una vez ocurrido el ataque a una capaz de anticiparlo. A través del análisis de actores de amenaza, sus herramientas, infraestructura y patrones de comportamiento, abordará cómo la inteligencia de amenazas puede ayudar a las organizaciones a comprender quién podría atacarlas, reconocer sus posibles movimientos y fortalecer sus defensas antes de que ocurra una brecha.
Pero 8.8 Unreal no mira únicamente los riesgos actuales. Paulina Assmann, CEO y cofundadora de Sequre Quantum, lleva la discusión hacia uno de los próximos grandes desafíos tecnológicos: la computación cuántica.
En “Ciberseguridad cuántica en la era de IA”, la especialista analiza cómo la convergencia entre inteligencia artificial y computación cuántica puede modificar nuevamente las reglas de la seguridad digital, cuáles son los riesgos que comienzan a aparecer y por qué las organizaciones deben empezar a prepararse antes de que estas capacidades alcancen su madurez.
Los cinco keynotes de 8.8 Unreal recorren un escenario que va desde la IA autónoma y la manipulación digital hasta la seguridad de ciudades e infraestructuras críticas, las comunicaciones inalámbricas, la anticipación de ciberataques y la llegada de la computación cuántica: tecnologías distintas que comparten una misma pregunta de fondo, ¿podemos seguir confiando en los sistemas digitales que nos rodean?
De alterar saldos bancarios a entrar en una estafa por SMS
La agenda de 8.8 Unreal también lleva al escenario investigaciones que muestran cómo estas amenazas ya están impactando a empresas y personas.
Nicolás Valenzuela, Consultor Senior de Respuesta a Incidentes de Ciberseguridad de Google, presenta “IA al servicio del cibercrimen: Anatomía de un fraude masivo a un core bancario en LATAM”. La investigación reconstruye un caso real en el que un actor utilizó agentes de IA para orquestar un megafraude contra el core bancario de una institución financiera latinoamericana, generando herramientas adaptativas durante la operación y logrando incrementos de saldo que inicialmente burlaron las capas tradicionales de monitoreo.
Desde Chile, Patricio Moraga y Anthony De La Paz presentan “Del SMS al evil dashboard: cazando scammers”, una investigación realizada sobre una campaña activa de smishing dirigida a usuarios de habla hispana en Chile. Los especialistas siguieron la operación desde el SMS utilizado como anzuelo hasta el panel desde el cual los estafadores interactúan con sus víctimas y las presionan para realizar nuevos depósitos. La investigación incluye conversaciones reales anonimizadas y permitirá mostrar cómo funciona una de estas estafas desde dentro.
Otro de los focos es la enorme cantidad de información que las propias personas dejan disponible en Internet. Gabriel Franco, CTO de Faraday, presenta “EmploLeaks”, un desarrollo que utiliza IA para buscar y correlacionar correos corporativos y personales, nombres de usuario, filtraciones históricas, contraseñas expuestas y otros datos dispersos de trabajadores de una organización, construyendo una visión similar a la que podría utilizar un atacante para preparar su siguiente movimiento.
Por su parte, Galoget Latorre, Principal Security Engineer de Hackem Cybersecurity, aborda en “The Isolation Illusion: Breaking Out of VMs and Containers” las vulnerabilidades que pueden permitir a un atacante escapar de entornos virtualizados que las organizaciones consideran aislados y seguros, incluyendo casos recientes y una demostración controlada sobre infraestructura bancaria simulada.
¿Sirve como prueba un pantallazo de WhatsApp? Milton Cuadros, director de FORENTECH y especialista con más de 25 años de experiencia en investigación criminal, aborda una dimensión cada vez más relevante en un mundo de imágenes, audios y conversaciones susceptibles de ser manipulados. “Evidencia digital en juicio oral: autenticidad, custodia y contradicción” muestra, mediante casos reales anonimizados, cómo chats manipulados, errores en la cadena de custodia o procedimientos incorrectamente documentados pueden hacer que evidencia digital técnicamente válida pierda valor en un proceso judicial. La charla aborda además por qué un simple pantallazo no necesariamente constituye prueba y qué se necesita para acreditar la autenticidad de evidencia digital ante un tribunal.
También desde el terreno de la inteligencia artificial, Daniel Soriano, Gerente de Ciberinvestigación de Scitum | TELMEX, presenta “Kyojitsu: GAN-inspired prompt fuzzing contra defensas LLM”, una investigación que pone a prueba las barreras de seguridad de los modelos de lenguaje. El framework genera y modifica automáticamente prompts adversariales, aprende de aquellos que consiguen evadir los controles y utiliza esa información para producir nuevos intentos, exponiendo las limitaciones de evaluar la seguridad de una IA únicamente con listas conocidas de jailbreaks o pruebas manuales. La presentación incluye una demostración en vivo que muestra cómo este tipo de investigación ofensiva puede utilizarse para fortalecer las defensas de los sistemas de IA.
Por su parte, Erivan Morales, Security Red Team Operator de Grupo Financiero BSC, lleva al escenario “Stranger tactics, Stranger techniques, Stranger things by Threat Actors”, basada en tres ataques reales en los que participó como parte del equipo de respuesta a incidentes. La investigación muestra una paradoja inquietante: los ciberdelincuentes no siempre necesitan instalar herramientas maliciosas para vulnerar una empresa; pueden utilizar los mismos programas legítimos que esta ocupa diariamente. Entre los casos aparecen el uso de Visual Studio Code como servidor de comando y control, herramientas de seguridad empleadas para bloquear antivirus y la participación de una amenaza interna. La charla analiza tácticas asociadas a grupos como Scattered Spider, Stately Taurus y Midnight Blizzard (APT29).
Finalmente, Diego Cáceres, especialista chileno en Ciberseguridad, Infraestructura e Inteligencia Artificial, pone el foco en uno de los pilares invisibles de Internet y de la nube: Linux. En “The Dirty Side of Linux: De Dirty COW a CopyFail” recorre una década de vulnerabilidades capaces de transformar pequeños errores en el núcleo del sistema operativo en puertas para obtener privilegios y comprometer completamente un sistema. Desde Dirty COW y Dirty Pipe hasta la reciente CopyFail, la charla analiza por qué estos patrones continúan apareciendo y qué implicancias tienen para servidores, infraestructura cloud y entornos de contenedores sobre los que hoy operan miles de organizaciones.
“El concepto de Unreal este año adquiere un sentido muy concreto. No estamos hablando solamente de deepfakes o imágenes falsas. Estamos entrando en un escenario donde también tenemos identidades sintéticas, ataques automatizados y sistemas capaces de tomar decisiones. La pregunta: ¿confías en lo que ves? comienza a extenderse a algo todavía mayor: ¿confías en quien está al otro lado y sabes realmente si estás interactuando con una persona o con una máquina?”, agrega Bergel.
Durante las dos jornadas, 8.8 Unreal ¿Confías en lo que ves? reúne a hackers, investigadores y especialistas nacionales e internacionales para mostrar investigaciones, casos reales, nuevas vulnerabilidades y tendencias que están definiendo el futuro de la ciberseguridad.
Inscripciones y mayor información en https://welcu.com/8dot8/88-unreal-2026